


Содержание статьи
- Что может пойти не так, если ввести рабочие данные в сервис?
- Что нельзя вводить в ChatGPT никогда?
- Как обезличить данные перед отправкой в чат?
- Где в настройках отключить обучение на ваших данных?
- Почему нельзя смешивать рабочий и личный аккаунты?
- Как проверить, что нельзя вводить в ChatGPT, перед отправкой?
- Что делать, если вы уже ввели лишнее?
- Когда задачу с данными не стоит решать через публичный сервис?
- Как поддерживать цифровую гигиену дальше?
- Частые вопросы про безопасность данных в ChatGPT
- Источники
Что нельзя вводить в ChatGPT: персональные данные клиентов и коллег, пароли, ключи и токены, коммерческую тайну, внутренние документы работодателя, финансовые реквизиты и чужой код с секретами. Правило простое: не отправляйте в чат то, что не готовы увидеть за пределами своей головы. ChatGPT ускоряет рутину, но безопасным хранилищем он никогда не был. Эта статья строго про данные и приватность, а про то, какие задачи ему вообще не стоит поручать, есть отдельный разбор.
Дальше по шагам: какие категории данных нельзя отправлять и чем их заменить; как обезличить рабочий материал, чтобы задача осталась, а секреты нет; где в настройках отключается обучение на ваших сообщениях; почему рабочий и личный аккаунты держат раздельно; и что делать, если лишнее уже улетело в диалог.
Что может пойти не так, если ввести рабочие данные в сервис?
Что важно знать: введённый текст покидает ваш компьютер и оседает на серверах сервиса, а при настройках по умолчанию попадает в обучающие данные модели. Риск не абстрактный: весной 2023 года инженеры Samsung за три недели трижды отправили в ChatGPT исходный код и запись внутренней встречи, после чего компания срочно урезала ввод (Gizmodo, 2023).
Отправленное сообщение тут же покидает ваше устройство и идёт на серверы сервиса. К нему привязываются история переписки, ваш IP и загруженные файлы. Вытащить сказанное обратно уже невозможно: копия ушла.
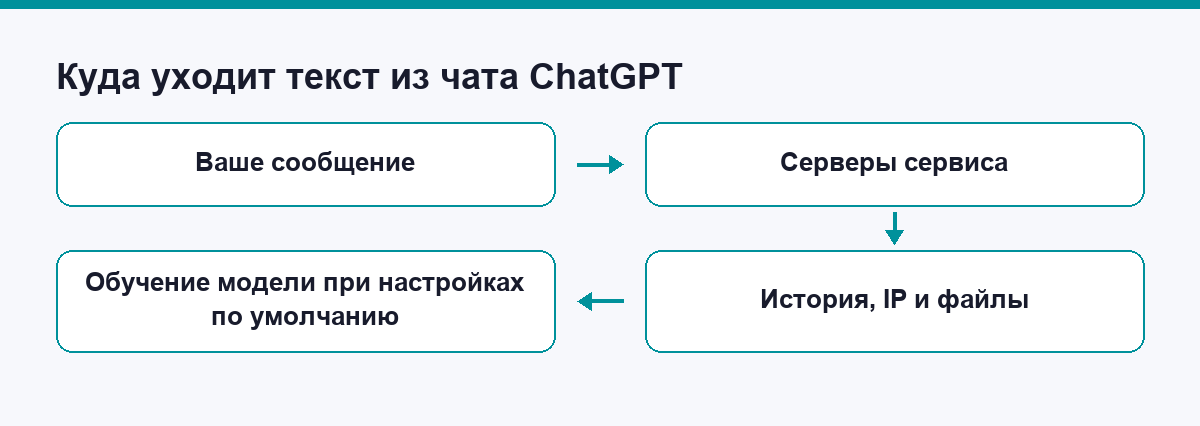
При настройках по умолчанию личные тарифы используют ваши диалоги для обучения модели. Значит, фрагмент рабочего документа теоретически способен всплыть в чужом ответе спустя время. Случай Samsung показал это на практике: люди искали помощь с отладкой кода и протоколом встречи, а на деле вынесли наружу конфиденциальные материалы.
Опаснее всего то, что утечка происходит буднично. Базу никто не взламывает: сотрудник сам копирует кусок таблицы в окно запроса, чтобы быстрее закрыть задачу. Всё держится на привычке подумать до того, как нажать ввод. Если вы только осваиваете сервис, заложите эту привычку сразу, вместе с маршрутом новичка в ChatGPT.
Что нельзя вводить в ChatGPT никогда?
Что важно знать: под запретом всё, что позволяет опознать живого человека или навредить бизнесу: от паролей и ключей до коммерческой тайны и сведений о конкретных людях (полный перечень в таблице ниже). Персональные данные третьих лиц по закону 152-ФЗ обрабатывают только с согласия человека (КонсультантПлюс), а такого согласия на отправку в сторонний сервис у вас нет.
Категории ниже объединяет одно свойство: попав в сервис, они перестают быть только вашими. В таблице собрано, чем грозит каждая и чем её безопасно заменить.
| Категория данных | Чем грозит | Чем заменить |
|---|---|---|
| Персональные данные клиентов и коллег: ФИО, телефон, адрес, паспорт | Нарушение 152-ФЗ, штраф, потеря доверия | Обезличенные метки: «Клиент А», «город N» |
| Пароли, ключи API, токены доступа | Компрометация аккаунтов и сервисов | Не вводить вовсе, описать задачу без секрета |
| Коммерческая тайна и внутренние документы | Утечка планов, претензии работодателя | Публичная формулировка или выдуманный пример |
| Финансы и реквизиты: счета, карты, обороты | Мошенничество, слив цифр конкуренту | Округлённые или условные суммы |
| Чужой код с зашитыми доступами | Взлом инфраструктуры компании | Вырезать секреты, оставить логику |
| Медицинские и юридические сведения о людях | Раскрытие тайны, вред конкретному человеку | Обобщить без имён и диагнозов |
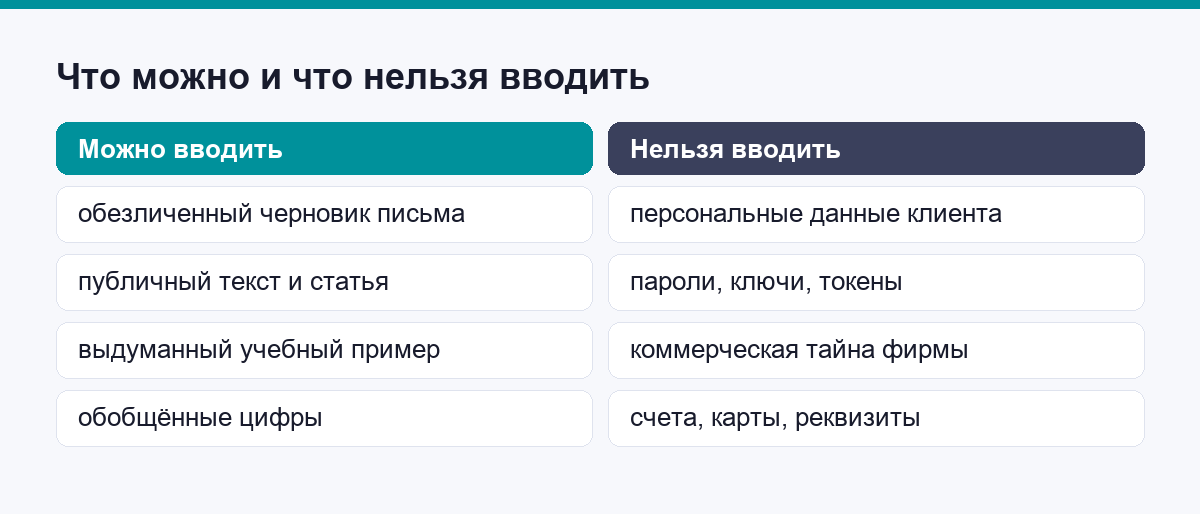
Заменять данные почти всегда получается без потери смысла. Модели незачем знать реальный номер договора, чтобы составить письмо, ей хватит метки «договор с клиентом». Секрет остаётся у вас, а задача решается.
Как обезличить данные перед отправкой в чат?
Что важно знать: обезличивание оставляет задачу, но убирает секрет. Замените реальные имена, названия компаний и адреса на нейтральные метки вроде «Клиент А» и «Поставщик Б», вырежьте номера договоров, телефоны и реквизиты, а большую чувствительную задачу разбейте на куски, каждый из которых по отдельности ничего не выдаёт. С обобщённым примером сервис работает так же хорошо.
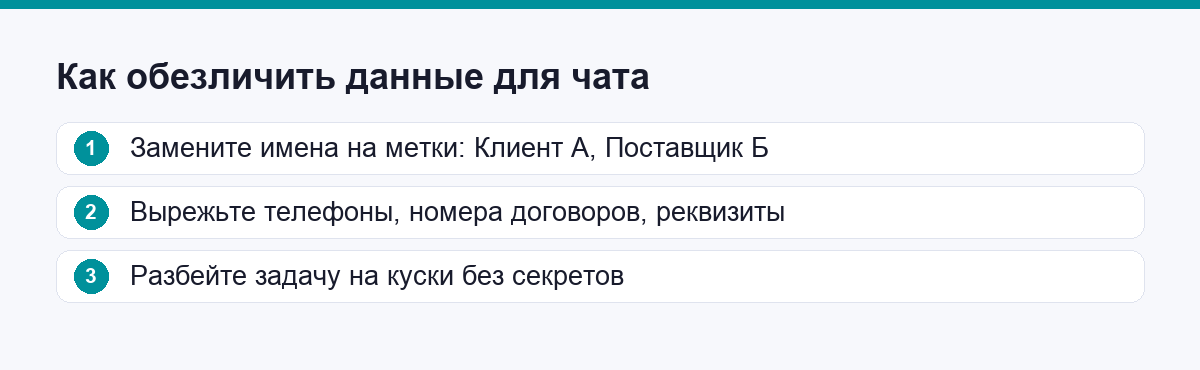
- Замените имена и названия на нейтральные метки. Везде, где в тексте стоит живой человек или конкретная фирма, поставьте «сотрудник А», «наш поставщик», «город N»: смысл задачи прежний, а опознать по такому тексту уже некого.
- Вычистите идентификаторы: номера договоров и счетов, телефоны, адреса, ИНН, ссылки на внутренние системы. Для работы эти детали модели лишние, зато именно они превращают безобидный текст в утечку.
- Раздробите большую задачу, если без чувствительных данных она не формулируется. Отдельно попросите шаблон письма, отдельно, уже у себя, подставьте реальные значения.
Хорошая формулировка запроса сама удерживает от лишнего, а собрать её помогают разборы про промт от результата и личную библиотеку промптов.
Где в настройках отключить обучение на ваших данных?
Что важно знать: в личных тарифах обучение на ваших диалогах включено по умолчанию и отключается в разделе Settings, дальше Data Controls, тумблер «Improve the model for everyone». Режим Temporary Chat не сохраняет диалог в истории и не идёт в обучение; из систем сервиса такие переписки удаляются в течение 30 дней (OpenAI, справка на сентябрь 2026).
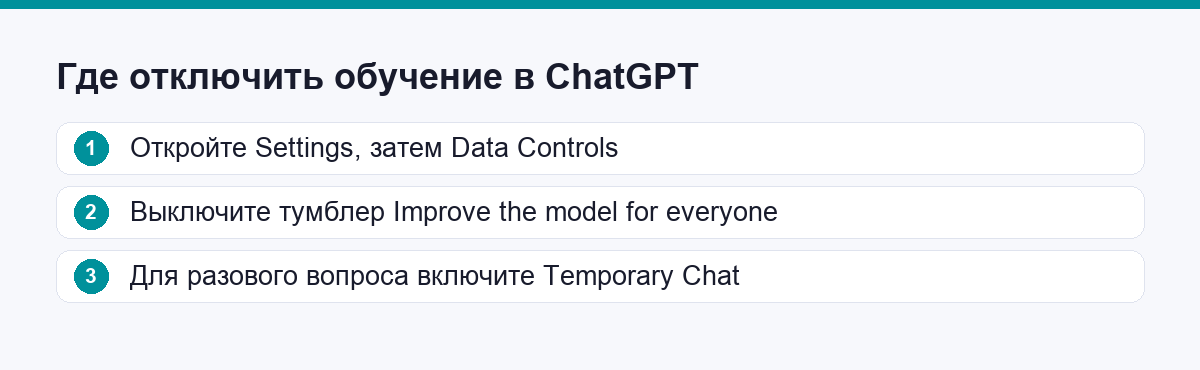
Путь короткий: откройте профиль, зайдите в Settings, затем в Data Controls и выключите переключатель обучения. После этого новые диалоги в обучение не идут, но остаются в истории, пока вы сами их не удалите.
У отключения есть оговорки, о которых полезно знать заранее. Уже отправленные раньше данные задним числом из обучения вынуть уже невозможно. Стоит поставить лайк или дизлайк ответу, и связанная переписка всё равно может попасть в обучение. А с выключенным тумблером текст всё равно хранится на сервере, так что абсолютной безопасности это не даёт.
Корпоративные тарифы (Business, Enterprise, доступ через API) по умолчанию ваши данные для обучения не берут, поэтому для рабочих задач компании выбирают именно их. Если пока выбираете между версиями, сравнение есть в разборе бесплатный или платный ChatGPT. Обещания «данные защищены на сто процентов» справка сервиса не даёт, и это честнее любых гарантий.
Почему нельзя смешивать рабочий и личный аккаунты?
Что важно знать: рабочие задачи и личную переписку держат в разных аккаунтах. Тогда секрет компании случайно не осядет в вашем личном профиле, и наоборот, работодатель не увидит частные диалоги. Многие организации уже прописали правила для ИИ: где-то генеративные сервисы запрещены полностью, где-то разрешены только корпоративные версии с защитой данных. Политику работодателя стоит выяснить до первого запроса.
Смешанный аккаунт опасен в обе стороны. Рабочий секрет, брошенный в личный профиль, остаётся в вашей персональной истории и живёт там даже после увольнения. Личные темы в служебном аккаунте видны работодателю, если он использует корпоративную версию с администрированием.
Правила у компаний разные. Одни запрещают публичные ИИ полностью, другие разрешают только защищённый корпоративный доступ, третьи пока никак это не регулируют. Узнать политику стоит заранее, до того как отправите первый рабочий файл: незнание правил не снимает ответственности за утечку.
Как проверить, что нельзя вводить в ChatGPT, перед отправкой?
Что важно знать: перед каждой отправкой пробегитесь по короткому списку. В тексте нет реальных имён, телефонов и адресов? Нет паролей, ключей и токенов? Нет номеров договоров, счетов и внутренних документов? Задача сформулирована на обобщённом примере? Если хоть один ответ «нет», текст сначала правят и только потом отправляют. Тридцать секунд проверки дешевле разбирательства с утечкой.
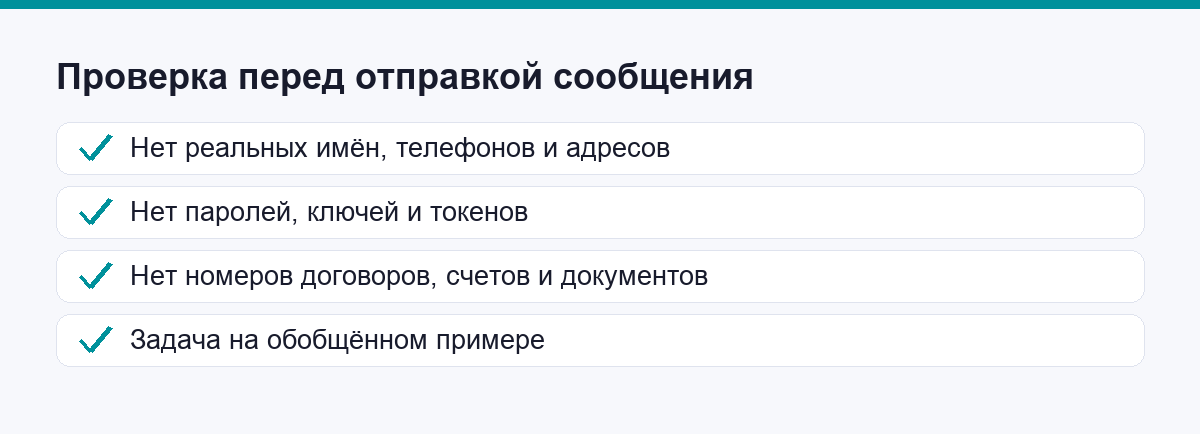
Список короткий, и через пару недель он проходит в голове за секунды. Поначалу он кажется занудным, но именно он ловит те самые будничные утечки, когда рука сама тянется вставить таблицу целиком.
Безопасную работу с ChatGPT с нуля разбирают на курсе «Работа с чат-GPT». Рядом с безопасностью стоит второй навык, проверка ответов: даже обезличенный запрос модель может закрыть уверенной выдумкой, поэтому ответы стоит перепроверять.
Что делать, если вы уже ввели лишнее?
Что важно знать: сначала удалите сообщение и весь чат в интерфейсе, затем действуйте по типу данных. Утёк пароль, ключ или токен, смените его немедленно везде, где он использовался. Попали персональные или коммерческие данные, сообщите ответственному за безопасность или руководителю и зафиксируйте, что и когда произошло. Удаление в чате не гарантирует, что серверная копия стёрта, поэтому смена доступов важнее самого удаления.
Паниковать незачем, но и откладывать нельзя, счёт идёт на часы. Порядок действий зависит от того, что именно ушло в диалог.
Если это доступы, то есть пароль, ключ API или токен, считайте их скомпрометированными и меняйте сразу везде, где они работали. Один и тот же ключ часто торчит в нескольких сервисах, поэтому обновлять надо все.
Если ушли персональные или служебные данные, сообщите тому, кто в компании отвечает за безопасность, и опишите фактуру: какой текст, куда и когда. Чем раньше зафиксирован факт, тем проще ограничить последствия. Удалить переписку тоже стоит, хотя гарантии, что серверная копия стёрта, у вас нет.
Когда задачу с данными не стоит решать через публичный сервис?
Что важно знать: если задачу нельзя выполнить без реальных персональных, медицинских, юридических или секретных данных, а обезличить их без потери смысла не выходит, через публичный сервис её не решают. Договоры с живыми людьми, медкарты, доступы к инфраструктуре, документы под грифом остаются снаружи. Для такой работы нужны защищённые корпоративные инструменты вместо общего доступа.
Публичный сервис хорош для черновиков и обобщённых задач. Там, где без настоящих чувствительных данных не обойтись, его возможности заканчиваются.
Не несите в общий сервис договоры с настоящими сторонами, медицинские карты, юридические дела конкретных людей, доступы к рабочей инфраструктуре и документы с грифом. Для такого есть закрытый корпоративный контур, локальные модели и согласованные с безопасностью инструменты.
Это граница по данным. Отдельно от неё проходят граница по самим задачам и вопрос достоверности ответа, им посвящены разборы что нельзя поручать ChatGPT и почему нейросеть выдумывает факты.
Как поддерживать цифровую гигиену дальше?
Что важно знать: безопасный ввод держится на привычке, повторённой много раз, а разовая настройка его не заменяет. Раз в пару месяцев проверяйте, включён ли режим без обучения, чистите старые диалоги с чувствительными кусками, обновляйте пароль к аккаунту и держите под рукой список того, что туда не отправляют. Проверка ответов на факты остаётся отдельной задачей поверх безопасности.
Гигиена ввода складывается из нескольких простых действий. Раз в пару месяцев открывайте Data Controls и убеждайтесь, что обучение выключено, а история ведёт себя так, как вы ожидаете.
Чистите старые диалоги. Если в переписке остались чувствительные фрагменты, удалите их, чтобы они не лежали в истории годами. Пароль к самому аккаунту сервиса тоже стоит обновлять наравне с другими важными доступами.
Держите под рукой короткий стоп-лист того, что туда не идёт, и сверяйтесь с ним, пока это не станет рефлексом. Полезно видеть и общую картину инструментов: какие нейросети доступны в России, как писать статьи с ChatGPT без слива черновиков и за сколько осваивают сервис. Безопасность идёт фоном ко всем этим сценариям.
Частые вопросы про безопасность данных в ChatGPT
Сохраняет ли ChatGPT мои переписки?
Да. По умолчанию диалоги остаются в истории и на серверах сервиса, а на личных тарифах могут использоваться для обучения модели. В настройках Data Controls обучение отключается, а режим Temporary Chat не пишет переписку в историю и удаляет её из систем в течение 30 дней.
Безопасно ли вводить рабочие данные, если отключить обучение?
Отключение обучения снижает риск, но не убирает его полностью. Текст всё равно уходит на сервер и хранится там какое-то время, а отзыв на ответ может вернуть переписку в обучение. Секретные и персональные данные не вводят даже с выключенным тумблером.
Можно ли вводить в ChatGPT персональные данные с согласия человека?
Формально согласие субъекта, полученное по всем правилам, снимает часть рисков, но отправка чужих данных в сторонний сервис остаётся опасной: вы не контролируете, где и как они хранятся. Практичнее обезличить данные, тогда согласие вообще не требуется.
Видит ли работодатель, что я пишу в личном ChatGPT?
В личном аккаунте переписку видите вы и сервис, доступа к ней у работодателя нет. Но если вы пользуетесь корпоративной версией компании, администратор может видеть активность. Поэтому личное и рабочее держат в разных аккаунтах.
Что опаснее всего вводить в чат?
Пароли, ключи и токены доступа: их утечка мгновенно открывает ваши аккаунты и рабочие системы. Сразу за ними идут персональные данные третьих лиц и коммерческая тайна. Эти категории в сервис не отправляют ни при каких настройках.
Источники

