Содержание статьи
Типичные ошибки начинающих системных администраторов сводятся к четырём вещам. Резервные копии существуют только на бумаге, изменения нигде не записаны, права раздаются с запасом, мониторинга нет вовсе. Каждая всплывает в худший момент и стоит рабочего дня, иногда данных всей компании. Ниже порядок действий, который закрывает эти четыре дыры до первого инцидента, и честная рамка того, чего он не даёт.
Разбираю по порядку:
- таблица инструментов, без которых новичок работает вслепую;
- пошаговый план на первый месяц в чужой инфраструктуре;
- параметры, которые задают один раз и потом годами не переделывают;
- семь частых ошибок и что делать с каждой.
С чего начать новичку в чужой инфраструктуре?
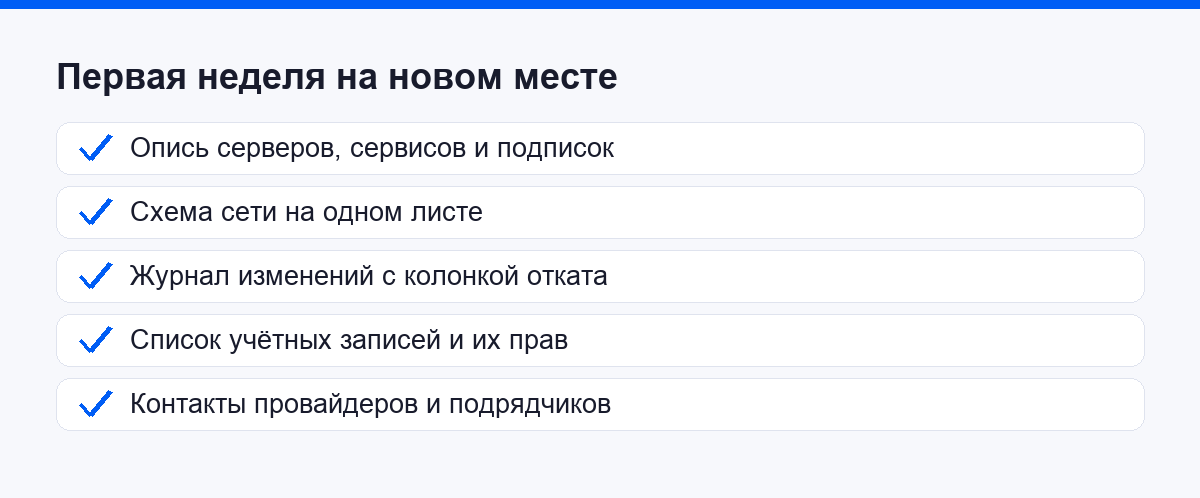
Коротко: начните с описи. Настройки подождут. Соберите список серверов, сервисов, учётных записей и договоров с провайдерами, нарисуйте схему сети, заведите журнал изменений. Пока непонятно, что и где работает, любая правка превращается в лотерею. На эту работу уходит от нескольких дней до двух недель, и она окупается на первом же инциденте.
Новичок приходит в инфраструктуру, которую собирал кто-то другой. Документации нет, пароли лежат в блокноте, половина сервисов запущена руками после последней перезагрузки. Первая задача звучит скучно: составить опись.
В опись идёт всё, что может сломаться. Физические серверы и виртуальные машины, сетевое оборудование, точки доступа, принтеры, домены, почта, сертификаты, лицензии, подписки. Рядом с каждой позицией пишут, кто отвечает и куда звонить, когда упало. Через полгода этих деталей не вспомнит никто.
Вторым артефактом становится схема сети. Хватит одного листа, на котором видно, как трафик идёт от рабочего места до интернета и где стоят ключевые узлы. Если рисовать нечего, потому что железо собиралось стихийно, начните с ревизии парка. Мы разбирали отдельно, как выбрать оборудование для локальной сети.
Ещё нужен журнал изменений. Подойдёт таблица из четырёх колонок: дата, что менял, зачем, как откатить. Ведут его с первого дня. Не с того вечера, когда всё уже сломалось.
Если вы ещё выбираете направление, посмотрите разбор плюсов и минусов профессии системного администратора.
Что понадобится для работы без провалов?
Коротко: минимальный набор новичка состоит из пяти вещей. Резервное копирование, регулярная проверка восстановления, менеджер паролей, мониторинг с оповещениями и журнал изменений. Копии хранят по правилу трёх копий на двух типах носителей с одной вне офиса, как формулирует документ Data Backup Options для US CERT. Почти всё делается бесплатными инструментами за пару вечеров, из расходов остаётся носитель для копий. Дальше дело в дисциплине: этим пользуются каждый день или заводят один раз и забывают.
| Что нужно | Зачем | Как закрыть без бюджета |
|---|---|---|
| Резервное копирование | Вернуть данные после сбоя, шифровальщика или ошибочной команды | Штатные средства системы плюс внешний диск и облачное хранилище |
| Проверка восстановления | Убедиться, что копия читается и разворачивается | Раз в месяц поднять копию на тестовой машине |
| Менеджер паролей | Убрать пароли из блокнотов и общих файлов | Хранилище с общим доступом для команды |
| Мониторинг | Узнать о падении раньше пользователей | Свободная система мониторинга и оповещения в мессенджер |
| Журнал изменений | Понять, после какой правки всё сломалось | Таблица или вики на четыре колонки |
Конкретные названия зависят от парка и бюджета, поэтому есть отдельная подборка, какие программы использует системный администратор. Начните с того, что уже встроено в систему, и добавляйте новое только под понятную задачу.
Как пройти первый месяц по шагам?
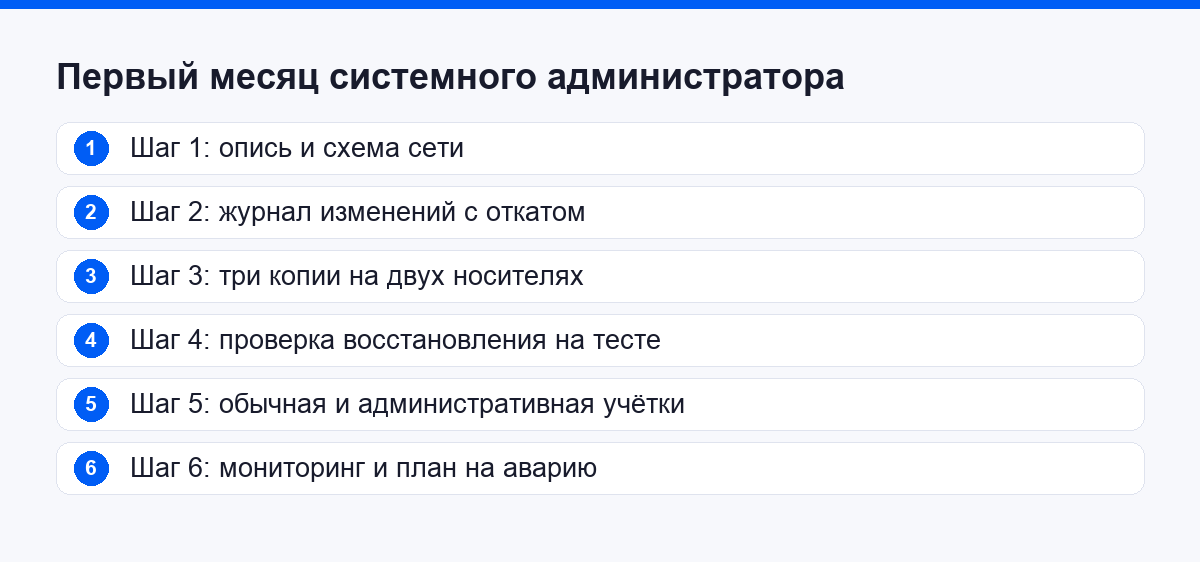
Коротко: порядок здесь важнее скорости. Сначала опись и схема сети, следом журнал изменений, затем резервные копии и проверка восстановления, и только потом разделение учётных записей и мониторинг с планом действий при инциденте. Без описи не построить внятный бэкап, без рабочего бэкапа опасно трогать права. Каждый шаг занимает от вечера до пары дней и делается один раз.
- Соберите опись и нарисуйте схему. Серверы, сервисы, учётные записи, домены, подписки и контакты подрядчиков в одном файле, сеть на одном листе.
- Заведите журнал изменений. Каждая правка получает строку с датой и способом отката.
- Настройте резервное копирование. Три копии важного файла, два разных типа носителей, одна копия вне офиса.
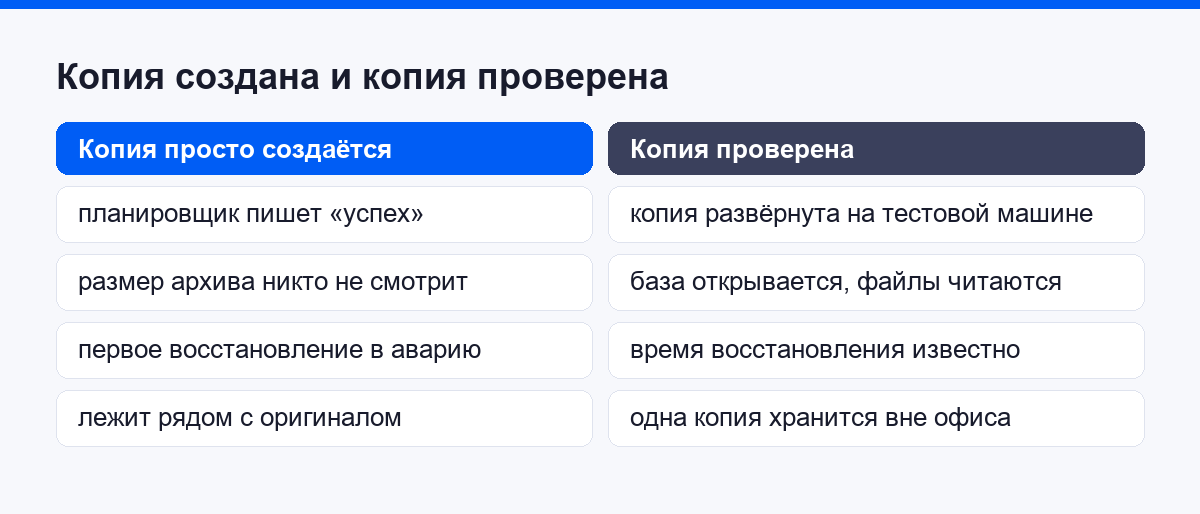
- Проверьте восстановление. Поднимите копию на отдельной машине и убедитесь, что база открывается, файлы читаются, служба стартует.
- Разделите учётные записи. Повседневная работа идёт под обычным пользователем, административные задачи под отдельной учёткой с повышением прав.
- Включите мониторинг и напишите план на случай аварии. Одной страницы достаточно. Кого будить, что проверять первым, где лежат копии, кому сообщить о простое.
Какие настройки задать сразу, чтобы не переделывать?
Коротко: четыре параметра задают до того, как вы начнёте настраивать сервисы. Допустимая потеря данных, допустимое время простоя, требования к паролям от 15 символов по действующей редакции NIST SP 800-63B и способ удалённого доступа. Пятым идёт календарь продления сертификатов. Эти решения определяют большую часть повседневной работы на годы вперёд, и переделывать их потом дороже, чем договориться на берегу.
Начните с двух чисел, которые в стандартах называют точкой восстановления и временем восстановления. Глоссарий NIST определяет первое как момент, к которому данные должны быть восстановлены после сбоя, второе как общую длительность фазы восстановления. Проще говоря: сколько данных допустимо потерять и сколько компания выдержит простоя.
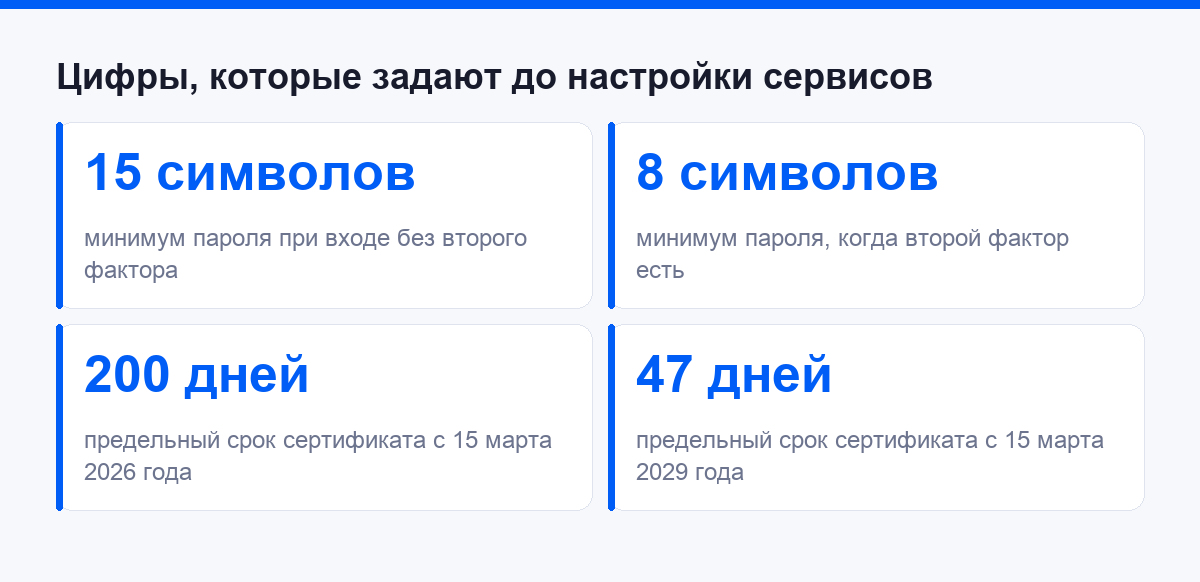
С паролями привычные советы расходятся с действующими требованиями. Редакция NIST SP 800-63B задаёт минимум 15 символов при входе по одному паролю и 8 символов, когда рядом стоит второй фактор. Верхнюю границу стандарт советует принимать не меньше 64 символов. Плановую смену по расписанию он прямо запрещает: пароль меняют, когда есть признаки компрометации, а новый сверяют со списками уже утёкших и словарных. На практике это снимает с вас ежеквартальную рассылку «смените пароль» и переносит усилие на менеджер паролей.
Следом решают, как заходить снаружи. Документация Microsoft говорит прямо, что включение удалённого рабочего стола открывает порт на машине, и советует делать это только в доверенных сетях, а для доступа извне предлагает настроить VPN. Проверку подлинности на уровне сети оставляют включённой всегда: она требует авторизации ещё до создания сеанса.
Заодно разберитесь с тем, что смотрит наружу: в интернет открывают только порты с письменной причиной, остальное отсекает межсетевой экран, а список открытого идёт в опись.
Сертификаты сайта живут всё меньше. Требования CA/Browser Forum сокращают их срок поэтапно: выпущенные с 15 марта 2026 года действуют не дольше 200 дней, с 15 марта 2029 года предел падает до 47. Ручное продление раз в год на таком расписании превращается в постоянную аварию, поэтому автопродление настраивают сразу.
Отдельная строка про имена. Заметная часть «непонятных» падений сайта и почты приходит из настроек доменных зон, поэтому как работает DNS и зачем он нужен лучше разобрать заранее, вместе с расходами на обслуживание зоны.
Частые ошибки начинающих системных администраторов
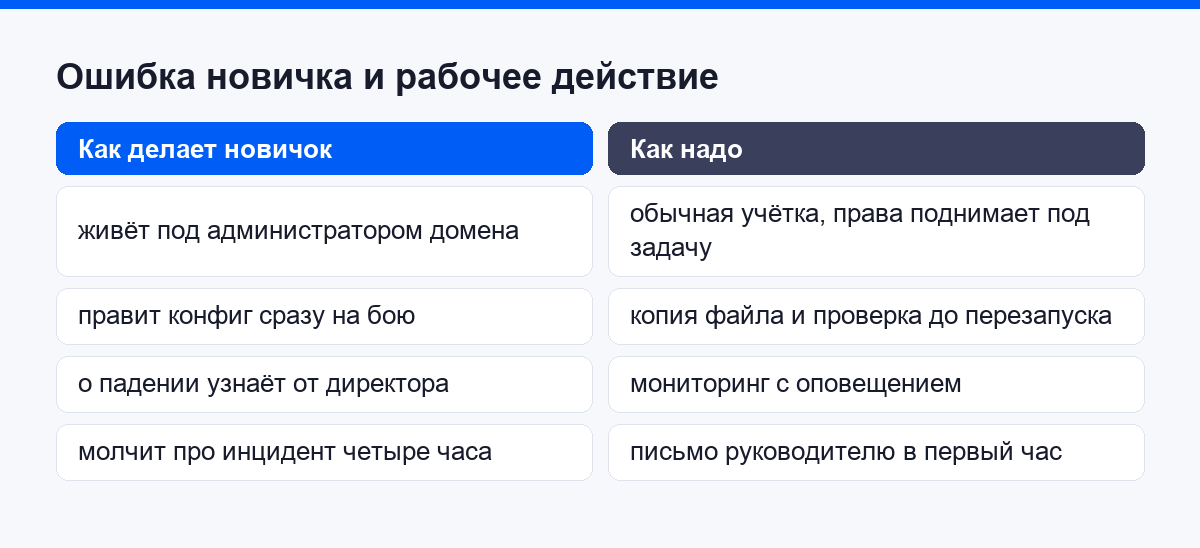
Коротко: почти все новички спотыкаются об одно и то же, и знания тут ни при чём. Копии без проверки, постоянная работа под администратором, правка вслепую, команда не в том каталоге, отсутствие мониторинга, молчание об инциденте и скрипты без пояснений. Все семь лечатся процедурами и не требуют бюджета. Дороже всех обходится вторая: Microsoft описывает, как вирус из привилегированной сессии добирается до всего домена.
- Копии без проверки. Планировщик рапортует об успехе, архив при этом пустой или битый. Разворачивайте копию раз в месяц и записывайте, сколько заняло восстановление.
- Постоянная работа под администратором. Microsoft описывает механику без обиняков. Вирус, запущенный из привилегированной сессии, получает административный доступ к машине и ко всему домену, а из обычной учётной записи ущерб ограничен одним компьютером. При аудите каталогов там же «неизменно находят чрезмерное количество учётных записей».
- Правка вслепую. Конфигурацию меняют на боевой машине, конфиг не копируют, службу перезапускают наугад. Документация Ubuntu советует держать копию исходного файла и проверять конфигурацию командой
sudo sshd -tдо перезапуска службы. Иначе рискуете обрубить собственную сессию и остаться без доступа. - Команда не в том каталоге. Классический разбор с Opensource.com. Начинающий администратор выполнил
rm *под root в каталоге /etc и снёс конфигурацию системы. Повторять такое на живой машине нельзя ни в каком виде. Спасло отсутствие рекурсивного ключа и соседняя одинаковая машина, откуда каталог скопировали как шаблон. Довести систему до рабочего вида помогла документация, которую он вёл сам. - Нет мониторинга. О падении узнают от директора, который не может открыть почту. Пары проверок на доступность и свободное место уже достаточно, чтобы поменяться с пользователями местами.
- Молчание об инциденте. Есть соблазн починить всё самому и сообщить постфактум, через четыре часа. Короткое письмо в первый час стоит дешевле любых объяснений потом.
- Скрипты без пояснений. Автоматизация превращается в чёрный ящик, который через год боится трогать даже автор. Пишите комментарии и храните скрипты в репозитории. Если дальше захочется писать не только служебные скрипты, посмотрите сравнение Python и Go для начинающего бэкендера.
Чего ждать не стоит от первого года?
Коротко: за год вы не станете экспертом по всей инфраструктуре. Первый год уходит на понимание того, как устроена конкретная компания, и на закрытие базовых дыр. Большая часть времени уйдёт на заявки пользователей и переписку. Архитектурные решения начнутся позже, когда у вас появится репутация человека, у которого ничего не падает на ровном месте.
Не ждите, что порядок наведут за вас. Инвентаризацию, журнал и бэкапы делает тот, кому это больнее всего нужно. Не ждите и мгновенной благодарности. Хорошая работа администратора выглядит как тишина, а тишину редко замечают.
Ещё одно ожидание, которое подводит: что набранных знаний хватит надолго. Требования к паролям и сроки сертификатов меняются быстро, документацию по своему хозяйству перечитывают раз в квартал.
Соседние роли выглядят привлекательно, и переход из администрирования случается часто. Кто-то уходит в тестирование: если такие мысли уже появились, посмотрите, как стать тестировщиком ПО с нуля.
Другие уходят в разработку, и там пригодится дорожная карта начинающего разработчика на Go.
Тему разбирают на курсе «Системный администратор».
Частые вопросы
Как часто делать резервные копии?
Частота выводится из допустимой потери данных. Если компания переживёт потерю рабочего дня, хватит суточной копии; если нет, копии делают чаще и добавляют журналы транзакций.
Нужно ли менять пароли каждые 90 дней?
Нет. Действующая редакция NIST SP 800-63B прямо запрещает требовать смену пароля по расписанию и обязывает менять его при признаках компрометации. Работают длина от 15 символов, менеджер паролей и второй фактор.
Можно ли работать под учётной записью администратора домена?
Повседневно нет. Почта, браузер и мессенджер живут под обычной учёткой, административные права поднимают под задачу. Так вредонос из случайного вложения останется в пределах одной машины.
Обязательно ли системному администратору уметь программировать?
Программировать на уровне разработчика не требуется, скрипты писать придётся почти сразу. Умение написать сценарий для рутинной операции экономит часы и убирает ошибки ручного ввода. Начинают с оболочки и одного языка сценариев.
Источники
Цифры, параметры и формулировки в статье опираются на открытые первоисточники:
- Data Backup Options, документ US CERT о правиле трёх копий
- NIST SP 800-63B, требования к паролям и запрет плановой смены
- Глоссарий NIST, определение точки восстановления
- Глоссарий NIST, определение времени восстановления
- Microsoft Learn, административные модели с минимальными привилегиями
- Microsoft Learn, включение удалённого рабочего стола и проверка подлинности на уровне сети
- Документация Ubuntu Server, работа с конфигурацией OpenSSH
- CA/Browser Forum, Baseline Requirements, сроки действия сертификатов
- Jim Hall, Opensource.com, разбор первой ошибки администратора